
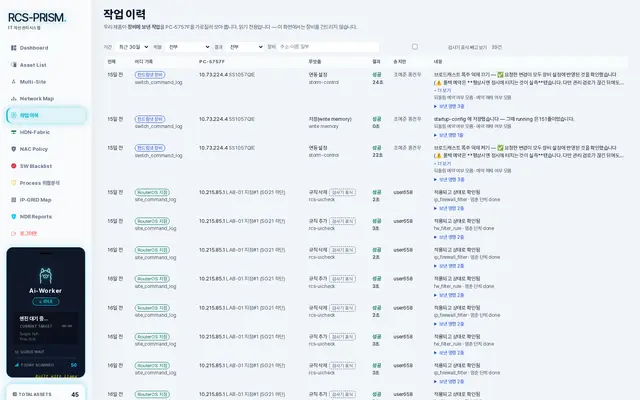
 지점 작업 이력
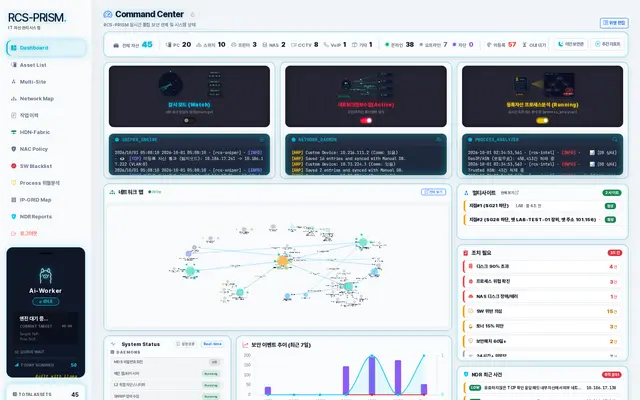 본사 종합 대시보드
늦게 아는 장애
지점 장애를 손님이나 직원의 전화로 먼저 알게 되는 문제
여러 지점의 내부망을
본사 관제센터 한 곳에서
지점에는 표준 키트(VPN 라우터 + 스위치)만 두고, 폴링과 존재 감지는 암호화 터널을 넘어 중앙에서 수행합니다. v1.0 직후 1.0.x 마이너 릴리스로 제공되며, 사이트 설계(지점 수 · 주소 체계 · 키트 사양)와 함께 구축합니다.
현장에서 쓰고 있는 운영 화면입니다. 고객 · 기관 · 사람 이름과 IP, 금액은 가상 값으로 바꿨습니다.
지점 장애를 손님이나 직원의 전화로 먼저 알게 되는 문제
지점마다 장비와 배선, 주소가 달라 원격 지원이 어려운 문제
유동 IP · CGNAT 회선이라 밖에서 들어갈 수 없는 문제
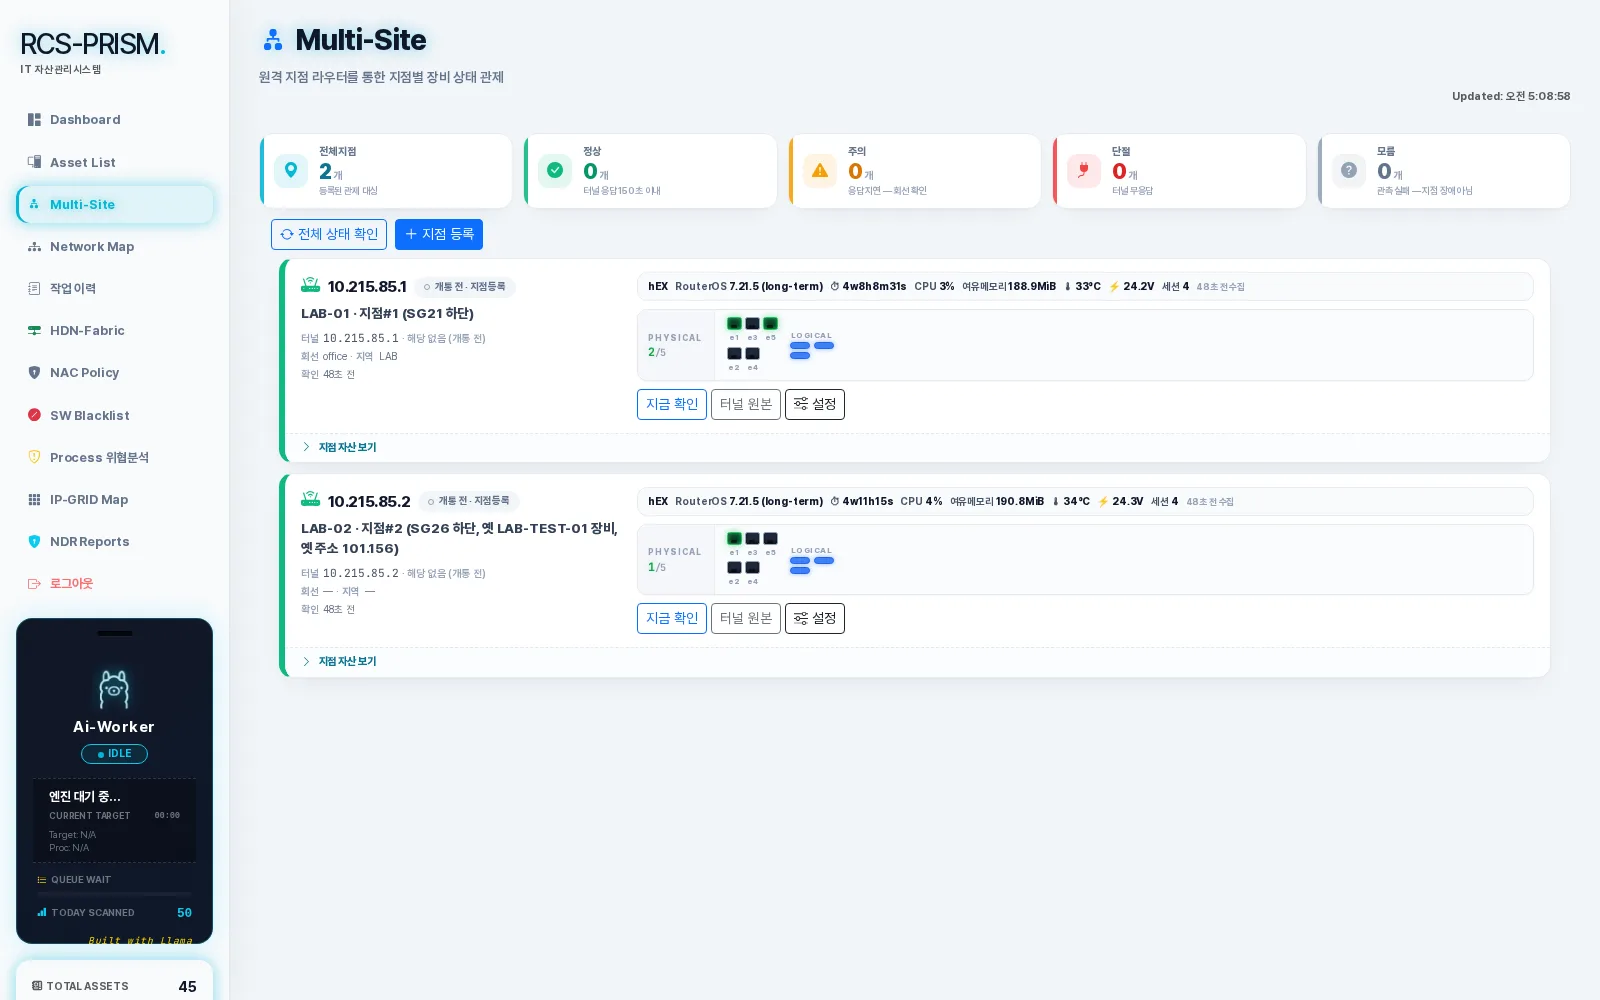
VPN 라우터와 PoE 스위치, 케이블링, 주소 체계, VPN · 방화벽 설정까지 표준화한 구성 기준서를 함께 제공합니다.
WireGuard 허브-스포크 구성. 지점이 먼저 접속하므로 유동 IP · CGNAT 회선에서도 관제할 수 있습니다.
센터에서 조립 · 설정 · 터널 검증을 마친 뒤 발송하는 스테이징 방식이라, 현장에서는 연결만 하면 됩니다.
폴러 장애를 전 지점 다운으로 오인하지 않도록 「측정 불가」를 따로 두고, 지점이 끊기면 그 아래 장비 경보를 하나로 묶습니다.
지점별 대역을 명시적으로 관리해 IP 충돌 없이 전 지점을 한 화면에서 롤업합니다.
손님 WiFi는 터널에서 구조적으로 배제하고, 지점 간 직접 통신은 막습니다.
MikroTik RouterOS v7 라우터의 상태 · 자원 · 터널 · DHCP · 방화벽을 주기적으로 읽고, 필요한 설정은 화면에서 바꿉니다.
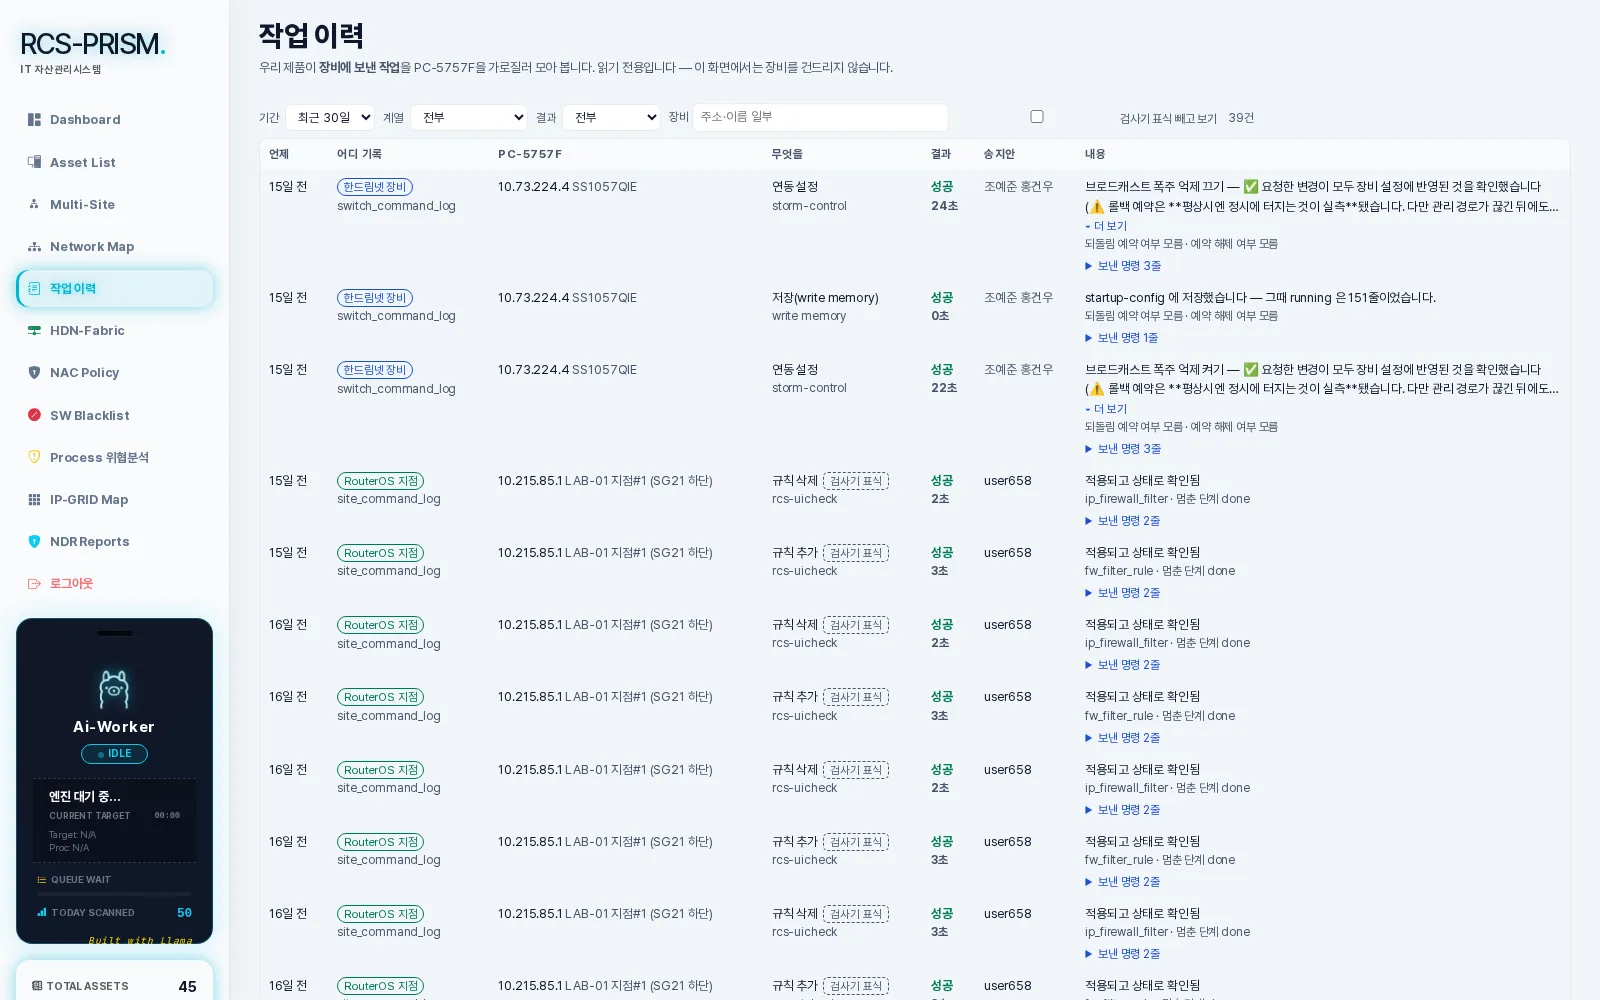
설정을 바꾸기 전에 자동 복원을 걸어 두고, 연결이 확인될 때만 확정합니다.
터널 키 교체처럼 되돌릴 수 없는 변경은 GUI에서 다루지 않습니다.